Tech News /
Gli USA scelgono l'autoregolamentazione per la "Super Intelligence".
Trump e i leader delle Big Tech firmano il patto sull'autoregolamentazione dell'AI, ribattezzata Super Intelligence. L'analisi di Smart Shaped tra rischi e opportunità B2B.

Smart Shaped
L’autoregolamentazione USA sulla Super Intelligence si basa su un accordo volontario tra Casa Bianca e Big Tech, non su una nuova legge federale. Il patto è “moralmente vincolante”: chiede controlli, audit e supervisione dei board, ma senza un ente federale con poteri sanzionatori. Il rebrand “SI” è soprattutto un segnale politico e strategico.
Che cosa hanno deciso gli USA sulla "Super Intelligence"
Gli Stati Uniti hanno scelto un approccio basato su impegni volontari delle principali aziende AI, non su una nuova norma federale vincolante. Il vertice alla Casa Bianca (sede dell’esecutivo USA) con Donald Trump (Presidente degli Stati Uniti) e leader di OpenAI (sviluppatore di modelli generativi), Meta (big tech e piattaforme social), Anthropic (società statunitense di AI generativa) e NVIDIA (fornitore di GPU e infrastruttura compute) ha prodotto un accordo descritto come “moralmente vincolante”, ma privo di forza di legge secondo la copertura stampa (ABC News, 29 settembre 2026: fonte).
Lo spostamento terminologico da “Artificial Intelligence” a “Super Intelligence (SI)” viene formalizzato da un ordine esecutivo (White House, 29 settembre 2026: fonte), ma l’ordine non modifica automaticamente gli statuti esistenti. In parallelo, l’amministrazione chiede di proporre un linguaggio legislativo entro 60 giorni per definire “SI” (White House, 29 settembre 2026: fonte).
“This is a statement of principles that you'll see, a statement of standards, commitments that are voluntary on behalf of the industry.”
— Mike Johnson, Speaker of the U.S. House of Representatives
Quali obblighi prevede l'accordo della Casa Bianca
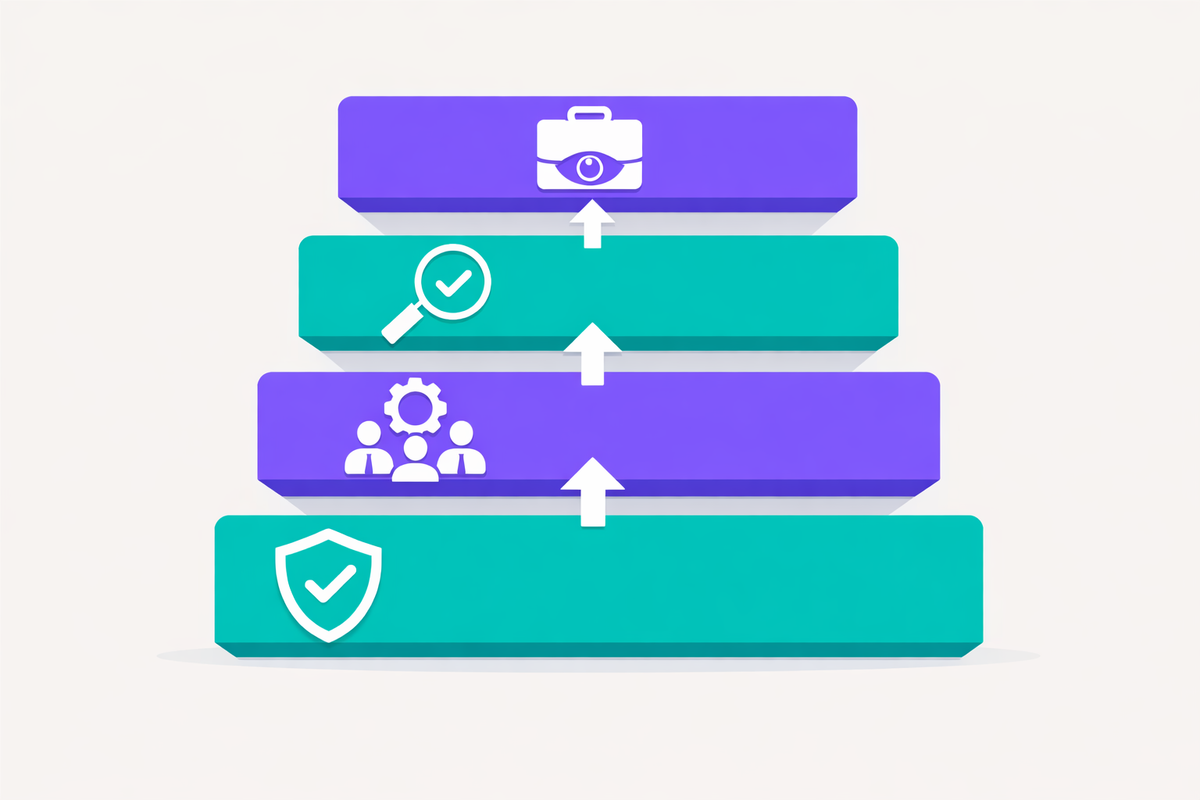
L'accordo della Casa Bianca impone ai firmatari di implementare quattro livelli di governance per la gestione della Super Intelligence, ma lascia la responsabilità dell'enforcement quasi interamente alle stesse aziende. Non sono previsti controlli federali obbligatori né sanzioni automatiche: il rispetto delle regole dipende dall'autoregolamentazione interna delle società coinvolte.
| Livello | Che cosa richiede | Che cosa resta implicito |
|---|---|---|
| 1) Salvaguardie interne | Monitoraggio modelli e controlli | Soglie non standardizzate |
| 2) Team interno “empowered” | Autorità per fermare rilasci | Struttura e budget a discrezione |
| 3) Valutazione esterna | Audit indipendente sui controlli | Pubblicazione risultati non richiesta |
| 4) Supervisione del board | Comitato indipendente di consiglio | Nessuna sanzione automatica |
Nel perimetro dell’accordo rientrano nomi come Google (società di Alphabet), Microsoft (fornitore cloud e software enterprise), OpenAI, Meta, Anthropic e NVIDIA; CNBC riporta sei executive firmatari (29 settembre 2026: fonte). L’accordo non specifica sanzioni, obblighi di disclosure pubblica, né un canale formale di reclamo: la principale accountability gap è l’assenza di un meccanismo federale di enforcement.
Perché l'autovalutazione crea un conflitto d'interessi
Fidarsi del principio del self-policing per modelli ad alta complessità crea un conflitto d’interessi strutturale: la gestione dei rischi (dalla cybersecurity all’affidabilità degli algoritmi) viene affidata agli stessi attori le cui metriche di successo sono dettate dal mercato e dai ricavi. Quando la competizione per il primato tecnologico si fa serrata, il rischio è che la velocità di rilascio prevalga sul rigore delle valutazioni d’impatto.
La differenza tra revisione interna e assurance indipendente è sostanziale: un audit credibile richiede scope definito (quali capability e dati), threshold misurabili (quando bloccare un rilascio), regole di disclosure (che cosa va pubblicato) e vincoli sui conflitti (chi paga e seleziona l’auditor). Organizzazioni come la Electronic Frontier Foundation (ONG per i diritti digitali) e l’AI Now Institute (centro di ricerca su impatti sociali dell’AI) hanno spesso sottolineato che trasparenza e responsabilità non possono dipendere solo da policy volontarie.
“Trump announces vague ‘morally binding’ AI deal among tech CEOs for ‘tremendous self-policing’.”
— The Guardian, reportage sul tema (29 settembre 2026)
In pratica, senza obbligo di pubblicare risultati e senza standard comuni, i board of directors possono ricevere report non comparabili, riducendo l’efficacia della supervisione su OpenAI, Meta e Anthropic.
Che cosa cambia davvero con il rebrand a "Super Intelligence"
Il rebrand a “Super Intelligence” cambia più il framing politico che la sostanza legale, a meno che non sia seguito da regole formali, definizioni e soglie applicative. L’ordine esecutivo della Casa Bianca (atto amministrativo) indirizza il linguaggio delle agenzie federali, ma non equivale a una legge del Congresso e non crea automaticamente obblighi sanzionabili (White House, 29 settembre 2026: fonte).
“The terminology used by the Federal Government should reflect the transformative capabilities of these technologies and the limitless opportunities they create for the American people.”
— Donald J. Trump, President of the United States
Termini come frontier AI (modelli di frontiera ad alta capacità), general-purpose AI (AI di uso generale) e “Super Intelligence” possono però attivare interpretazioni diverse su ambito e priorità: se “SI” resta indefinita, si crea ambiguità utile a evitare perimetri chiari. La stampa ha evidenziato che l’accordo è “vago” e non impone pubblicazione di valutazioni indipendenti (The Guardian, 29 settembre 2026: fonte).
USA vs EU AI Act: quali differenze operative per imprese e compliance
Operativamente, il modello USA privilegia impegni volontari e coordinamento esecutivo, mentre l’EU AI Act (Regolamento (UE) 2024/1689) impone obblighi legali, categorie di rischio e potenziali sanzioni. Per molte imprese globali, il risultato pratico è semplice: per vendere in Europa, conviene progettare governance e documentazione sul regime più stringente.
| Dimensione | USA (accordo volontario) | UE (EU AI Act) |
|---|---|---|
| Forza legale | Volontaria, “moralmente vincolante” | Vincolante (regolamento) |
| Enforcement | Autogestito dalle aziende | Autorità e AI Office |
| Audit | Previsto, ma standard variabili | Obblighi e controlli per rischio |
| Trasparenza | Nessun obbligo di pubblicazione | Requisiti di documentazione |
| Penalità | Nessuna sanzione automatica | Fino a €35M o 7% fatturato* |
| Timeline | Dipende da ordini/agenzie | Attuazione con scadenze definite |
*Massimale per pratiche vietate: Art. 99, Regolamento (UE) 2024/1689 (EUR-Lex: fonte).
Per buyer B2B e software vendor, il divario si traduce in requisiti concreti: dossier tecnici, test, tracciabilità e readiness agli audit. Per i dettagli UE: confronto tra il modello USA e l'EU AI Act e gestione della governance AI e compliance con l'EU AI Act. Per le date e risorse ufficiali: Commissione europea AI Act Service Desk (risorse: fonte).
Come l'autoregolamentazione USA frammenta i mercati globali dell'IA
Regole divergenti aumentano frammentazione di compliance, segmentazione dei mercati e rilocalizzazione strategica dello sviluppo AI. Mentre gli Stati Uniti privilegiano deregolamentazione e potenza computazionale, l’Unione Europea (blocco regolatorio) mantiene un approccio basato sul rischio tramite l’European Commission (esecutivo UE) e l’AI Act. Per le imprese B2B internazionali, ciò crea una dicotomia complessa: bilanciare piattaforme sviluppate in contesti “deregolati” con standard di tracciabilità e accountability più rigidi.
Nel confronto globale, la Cina (ecosistema AI e manifattura digitale) adotta un modello più prescrittivo e centralizzato, con linee guida e requisiti che passano anche dalla Cyberspace Administration of China (autorità cinese per internet e dati). In parallelo, processi multilaterali come l’OECD (Organizzazione per la cooperazione e lo sviluppo economico) e il G7 Hiroshima Process (iniziativa su AI e governance) provano a ridurre l’asimmetria, ma senza uniformare davvero gli obblighi.
La frammentazione impatta procurement, scelte cloud, data center e deployment cross-border dei modelli. Approfondimento: geopolitica dell'intelligenza artificiale tra USA, Cina ed Europa.
Chi controlla infrastruttura, audit e tempi della governance IA negli USA
Negli USA, il controllo su compute, disegno degli audit e timing amministrativo determina se l’autoregolamentazione produce vera supervisione o solo un segnale politico. L’ordine esecutivo sul linguaggio “SI” incarica il consigliere presidenziale per scienza e tecnologia di proporre entro 60 giorni un testo legislativo per definire “Super Intelligence” (White House, 29 settembre 2026: fonte). In pratica, la definizione di soglie (“quando un modello è frontier o SI?”) diventa la leva più importante.
Qui si inserisce la figura dello “zar dell’IA” (coordinatore politico-amministrativo), tipicamente collocata tra White House Office of Science and Technology Policy (ufficio di coordinamento S&T), agenzie e industria. Senza poteri regolatori diretti, il valore sta nel rendere misurabili gli impegni: NIST (National Institute of Standards and Technology) e pratiche come red teaming (test avversariali), model evaluations (valutazioni standardizzate) e incident reporting possono trasformare promesse in controlli verificabili.
Per casi d’uso enterprise: audit e sicurezza automatizzata nell'IA secondo Anthropic e uso dei gemelli digitali per la tracciabilità e conformità AI.
Quali benefici, rischi e reazioni sta generando il modello americano
Il modello americano può accelerare innovazione e investimenti, ma aumenta l’incertezza su sicurezza, trasparenza e concentrazione di mercato. È un trade-off: velocità e capitale contro enforcement e tutela dell’interesse pubblico, soprattutto quando cloud e GPU diventano colli di bottiglia strategici.
Benefici: maggiore flessibilità regolatoria, time-to-market più rapido e incentivi alla crescita infrastrutturale (data center, chip, cloud). La presenza di attori come Microsoft, Google e OpenAI rende più facile standardizzare pratiche di audit de facto nella supply chain B2B.
Rischi: enforcement debole, rischio di “audit shopping”, esternalità su sicurezza e privacy, e aumento del potere di mercato dei cloud providers. La FTC (Federal Trade Commission) potrebbe intervenire ex post su pratiche scorrette, ma non sostituisce un regime ex ante.
Reazioni: investitori e venture capital tendono a premiare chiarezza e stabilità; ricercatori indipendenti e organizzazioni civiche chiedono trasparenza. Per una lettura complementare: posizione dei big tech sulla regolamentazione AI e l'EU AI Act. Il modello diventa credibile solo se audit, soglie e disclosure sono standardizzati e verificabili.
FAQ
L’accordo della Casa Bianca sulla Super Intelligence è una legge federale?
No: è un accordo volontario e “moralmente vincolante” tra governo e aziende AI. Non crea di per sé sanzioni automatiche né un’autorità federale dedicata con poteri di enforcement. Gli obblighi diventano effettivi solo se trasformati in regole, standard o leggi successive.
Gli audit previsti devono essere pubblici?
Non necessariamente. La copertura stampa indica che l’accordo non impone la pubblicazione dei risultati delle valutazioni indipendenti. In pratica, un’azienda può svolgere test e reportistica verso il board senza rendere pubbliche metriche, soglie o incidenti, riducendo la verificabilità esterna.
Qual è la differenza tra EU AI Act e accordi volontari USA per un fornitore B2B?
Per un vendor B2B, l’EU AI Act impone obblighi legali, documentazione e controlli collegati alla classificazione per rischio, con potenziali sanzioni. L’accordo USA indica buone pratiche e audit, ma senza enforcement automatico. Molte aziende scelgono quindi di progettare sul requisito UE più rigoroso.
Che cosa cambia davvero quando il governo USA usa “SI” invece di “AI”?
Cambia soprattutto il messaggio e il perimetro politico, non l’obbligo legale immediato. L’ordine esecutivo del 29 settembre 2026 richiede anche una proposta di linguaggio legislativo entro 60 giorni per definire “Super Intelligence”. Senza definizioni e soglie, il termine resta ambiguo.
Qual è la multa massima prevista dall’EU AI Act per pratiche vietate?
La sanzione massima per pratiche vietate può arrivare fino a 35 milioni di euro o al 7% del fatturato annuo mondiale, a seconda di quale valore sia più alto. Il dato è indicato dall’Articolo 99 del Regolamento (UE) 2024/1689 e va verificato con le date di applicazione aggiornate.