AI /
L'Unione Europea abbraccia l'era dell'intelligenza artificiale con l'AI Act: impatto e adeguamenti.
AI Act UE: guida operativa alle scadenze 2025–2028. Mappatura dei rischi, obblighi per provider e deployer e passi aziendali per l'adeguamento.

Smart Shaped
L’AI Act UE (Regolamento (UE) 2024/1689) è la prima legge orizzontale al mondo che governa i sistemi di intelligenza artificiale in base al rischio. Impone obblighi diversi per provider e aziende utilizzatrici, con scadenze progressive tra 2025 e 2028. Adeguarsi richiede inventario dei casi d’uso, classificazione, governance, trasparenza e controlli.
Cos’è l’AI Act e perché cambia il modo di sviluppare e usare l’IA in Europa
L’AI Act (Regolamento (UE) 2024/1689) è il quadro normativo dell’Unione Europea che disciplina lo sviluppo, la messa sul mercato e l’uso di AI Act (sistemi di intelligenza artificiale) attraverso un approccio basato sul rischio. A differenza di una direttiva, un regolamento è direttamente applicabile in tutti gli Stati membri senza recepimento nazionale.
Il perimetro include Commissione europea, Parlamento europeo e Consiglio dell’Unione europea come attori istituzionali della nascita della norma, ma soprattutto coinvolge ruoli operativi: provider (chi sviluppa o immette sul mercato), deployer (chi usa il sistema), importatori e distributori. L’AI Act ha anche una portata extraterritoriale: può applicarsi a sistemi che incidono su persone o mercato UE, anche se sviluppati altrove.
Tre obiettivi guidano l’impianto: sicurezza, tutela dei diritti fondamentali (privacy e non discriminazione) e innovazione (competitività e fiducia). Nel mercato reale la spinta è forte: nel 2025 il 20,0% delle imprese UE con almeno 10 addetti ha dichiarato di usare tecnologie AI (Eurostat, pubblicato 2025-12-11). Fonte Eurostat.
Come funziona l’approccio basato sul rischio dell’AI Act
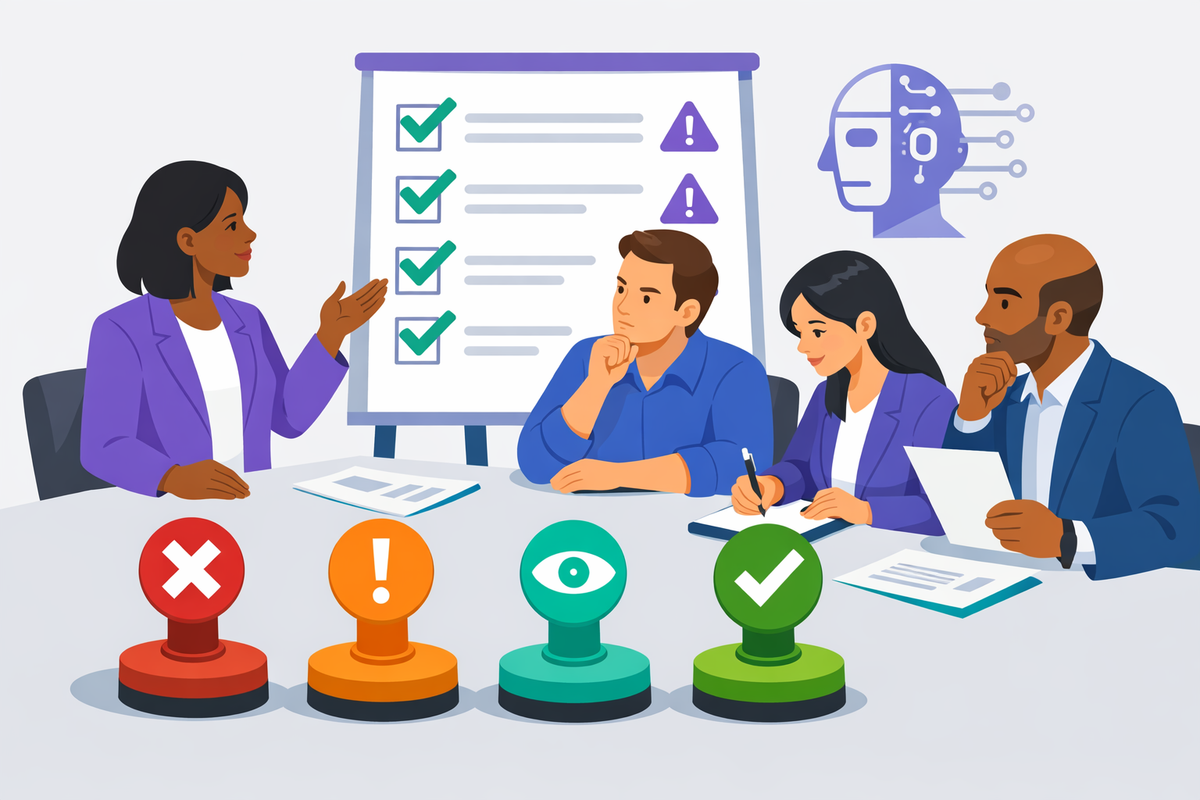
L’AI Act non “vieta l’AI”: classifica i casi d’uso in quattro fasce e assegna obblighi proporzionati. La classificazione è il passaggio che abilita procurement, governance e audit: senza una mappa rischio-caso d’uso, board e compliance non possono definire controlli, SLA con i vendor o criteri di accettazione in produzione.
| Categoria AI Act | Esempi tipici | Obblighi principali | Impatto per le aziende |
|---|---|---|---|
| Pratiche vietate | Manipolazione, social scoring | Divieto d’uso | Stop immediato, rimozione |
| Alto rischio (Annex III) | HR, sanità, trasporti | Risk mgmt, logging, oversight | Audit, QMS, vendor due diligence |
| Rischio limitato (trasparenza) | Chatbot, deepfake | Disclosure agli utenti | UX, policy, etichettatura contenuti |
| Rischio minimo | Filtri spam, giochi | Pochi obblighi | Good practice e monitoraggio |
Due esempi di pratiche vietate, spesso citate nel dibattito pubblico, includono forme di manipolazione ingannevole e il social scoring indiscriminato. L’“alto rischio” (richiamato dall’Annex III) include ambiti come selezione del personale, accesso a servizi essenziali e applicazioni in contesti sensibili. Per i sistemi a “rischio limitato” scattano obblighi di trasparenza su chatbot e deepfake. Per approfondire rischi tecnici legati ai modelli, utile anche in ottica di classificazione: gestione del rischio di model collapse nell’uso di AI foundation models.
Quali sistemi e settori sono più colpiti dall’AI Act
L’impatto dell’AI Act varia in base al rischio del caso d’uso, non solo al settore. La stessa azienda può avere applicazioni a rischio minimo (automazioni interne) e sistemi ad alto rischio (decisioni che incidono su diritti, accesso a servizi o sicurezza). Questo cambia il modo di progettare requisiti, test, procurement e responsabilità operative.
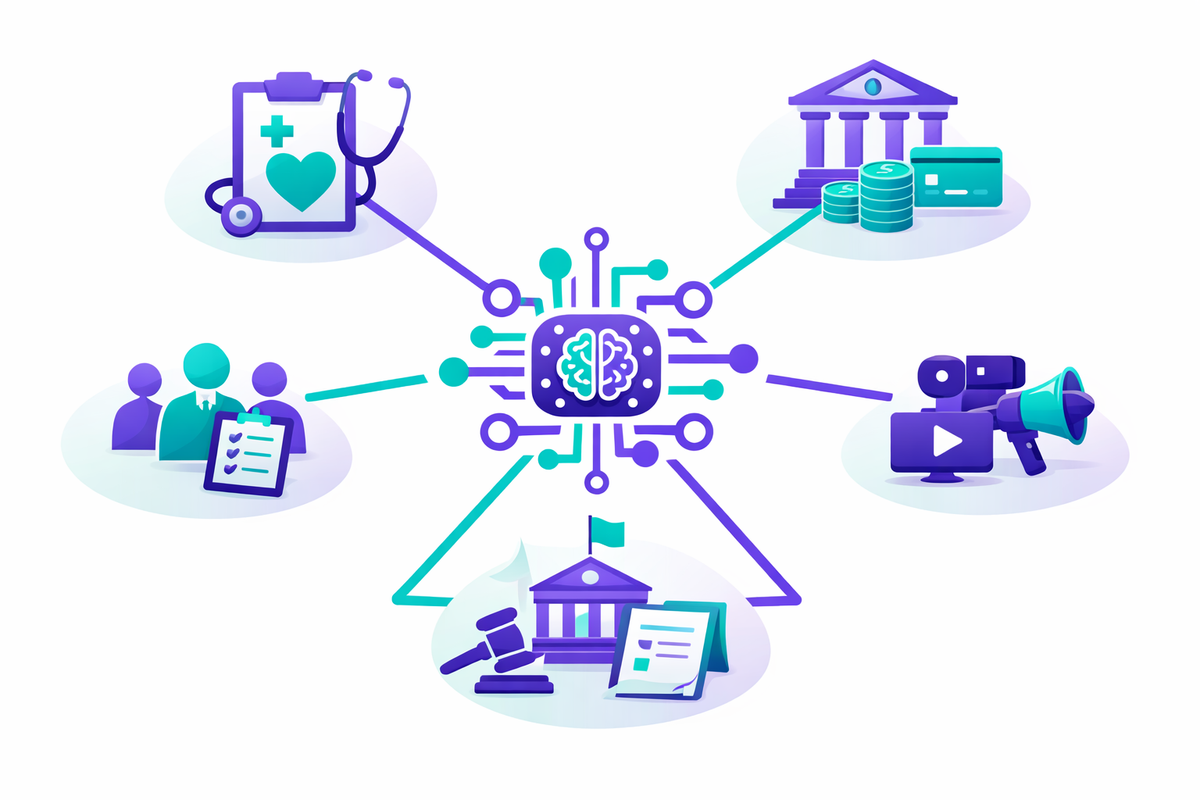
Sanità: sistemi di diagnosi assistita, triage e decision support tendono a richiedere governance rigorosa, tracciabilità e supervisione umana. Servizi finanziari: scoring creditizio e antifrode possono entrare in categorie ad alto rischio, con implicazioni su audit, non discriminazione e controlli di qualità. Risorse umane: recruiting, screening CV e valutazioni automatizzate richiedono attenzione su bias e spiegabilità.
Pubblica amministrazione e migrazione: casi d’uso sensibili richiedono controllo rafforzato, accountability e criteri di necessità/proporzionalità. Media e marketing: cresce il tema della trasparenza su contenuti sintetici e deepfake. Per esempi di tracciabilità settoriale, anche con tecnologie digitali avanzate: uso dei gemelli digitali per la tracciabilità della conformità ai regolamenti AI. Per le PMI, i costi di adeguamento possono essere mitigati da sandbox e iniziative pubbliche mirate.
Cosa cambia per foundation models e GPAI nell’AI Act
Un foundation model (modello di base addestrato su grandi quantità di dati per essere riutilizzato in molti compiti) e un GPAI model (General-Purpose AI, modello general purpose riutilizzabile in più contesti) introducono obblighi nuovi, perché l’impatto non dipende solo dall’app finale ma anche dalle caratteristiche del modello sottostante.
È diverso sviluppare un modello (training, dataset, valutazioni) rispetto a integrarne uno via API su cloud: molte aziende europee useranno modelli di terzi (ad esempio OpenAI, Anthropic, Google o Meta) per chatbot enterprise, copilots, search assistita e generazione documentale. Anche senza addestrare il modello, l’azienda resta responsabile di come il deployer lo configura e lo usa, inclusa trasparenza, governance e controlli sui dati.
Il dibattito politico iniziale ha incluso la richiesta (da parte di Italia, Francia e Germania) di escludere i foundational models dalla regolamentazione; l’impianto finale ha invece previsto obblighi specifici, soprattutto per modelli ad alto impatto, su documentazione tecnica, trasparenza e gestione dei rischi sistemici. La Commissione UE ha pubblicato linee guida per i provider di GPAI: Guidelines for providers of general-purpose AI models. Per un punto di vista di mercato sui modelli: regolamentazione AI e impatti sul mercato dei modelli di intelligenza artificiale.
Timeline AI Act: quali obblighi scattano dal 2025 al 2028
La timeline è “a fasi”: alcune regole diventano applicabili prima (es. divieti e obblighi per GPAI), altre dopo (es. trasparenza, high-risk). Questa progressività obbliga aziende e provider a pianificare per ondate: procurement e legal lavorano subito sui divieti e sui contratti; product e IT preparano logging, test e disclosure; compliance organizza formazione e audit trail.
| Data | Categoria / attore | Cosa entra in vigore | Impatto pratico |
|---|---|---|---|
| 2 ago 2025 | GPAI provider | Obblighi GPAI applicabili | Policy, doc tecnica, risk mgmt |
| 2026 (2 ago) | Trasparenza (Art. 50) | Disclosure chatbot/deepfake | Etichette, UX, procedure |
| 2027 | GPAI pre-esistenti | Deadline differita per alcuni | Aggiornare contratti e evidenze |
| 2028 | High-risk a regime | Piena applicazione per molti casi | QMS, audit, human oversight |
La Commissione europea chiarisce in modo esplicito che per i provider di GPAI: “These obligations entered into application on 2 August 2025.” (European Commission guidance, fonte). Per gli obblighi di trasparenza, la guida UE spiega che l’Articolo 50 si applica dal 2 agosto 2026: Transparency obligations for AI providers and deployers. Per approfondire le scadenze: scadenze e obblighi imminenti dell’AI Act UE.
Come adeguarsi all’AI Act: checklist operativa per aziende, provider e deployer
L’adeguamento all’AI Act richiede governance, inventory, classificazione del rischio, documentazione e formazione. Nella pratica, nei progetti di trasformazione digitale che seguiamo in Smart Shaped S.r.l. dal 2015, i blocchi più frequenti non sono “tecnici”: sono la mappatura dei fornitori, la proprietà del caso d’uso e la capacità di produrre evidenze verificabili per audit.
- Inventario AI: censire sistemi, dataset, prompt, integrazioni e vendor (procurement + IT + product owner).
- Classificazione: mappare ogni caso d’uso su pratiche vietate / high-risk / trasparenza / minimo (legal + compliance).
- Ruoli e governance: definire responsabilità di board, compliance officer, DPO (Data Protection Officer) e responsabili di prodotto.
- Gap analysis: confrontare requisiti tecnici (logging, quality, human oversight) e processi (policy, incident response).
- Documentazione: creare audit trail, registri, evidenze di test e controlli; aggiornare contratti con i fornitori.
- AI literacy: formazione per utenti e funzioni di controllo, con policy d’uso e linee guida sui contenuti.
- Monitoraggio continuo: metriche, revisioni periodiche e preparazione a guidance/atti attuativi.
Per una guida estesa: gestione della compliance e del rischio con l’AI Act UE nelle imprese. Per la prospettiva PMI: adozione dell’AI nelle PMI e strumenti per l’adeguamento operativo.
Sanzioni, enforcement e sandbox regolatorie: rischi e opportunità
L’AI Act combina multe elevate con strumenti per sperimentare in modo controllato. In termini operativi, l’enforcement non è solo “sanzione”: significa ispezioni, richieste di documentazione, verifiche sui controlli, e capacità di dimostrare che un sistema è stato progettato e usato con misure proporzionate al rischio.
La vigilanza coinvolge autorità nazionali competenti e un coordinamento a livello UE tramite AI Office (ufficio europeo dedicato). Per i team aziendali, la conseguenza è pratica: serve una catena documentale chiara tra vendor, business owner e funzione di controllo.
Le regulatory sandbox (ambienti di test esenti da alcune regole, sotto supervisione) possono accelerare progetti regolati. Esempi realistici: (1) sanità, validazione controllata di un triage assistito con audit clinico e protocolli; (2) fintech, sperimentazione di antifrode con dataset pseudonimizzati e monitoraggio del bias; (3) PA, prova di un assistente documentale con tracciabilità completa. Secondo un report OECD-EC pubblicato nel 2025, circa due terzi degli Stati membri UE hanno avviato iniziative per aiutare le imprese, soprattutto le PMI, ad adottare l’AI (fonte 2025-11-24 su Futurium).
AI Act vs altre regole globali: cosa rende unico il modello europeo
Il modello UE è unico perché è orizzontale (vale per molti settori), basato sul rischio e con portata extraterritoriale. Questo influenza vendor globali e piattaforme cloud, che spesso devono “uniformare verso l’alto” policy e controlli per poter operare nel mercato europeo. Un segnale concreto è l’attenzione dell’industria verso iniziative di allineamento: impegno delle grandi aziende nell’AI Pact con l’UE.
Negli Stati Uniti l’approccio resta più frammentato e spesso settoriale; strumenti come NIST AI RMF (AI Risk Management Framework) aiutano la gestione del rischio ma non sono una legge unica vincolante. Nel Regno Unito prevale un’impostazione più principle-based, con enfasi su linee guida e regolatori di settore.
Per la governance aziendale, vale distinguere legge e standard: ISO/IEC 42001 (standard di management system per l’AI) può supportare controlli, ruoli e miglioramento continuo, ma non sostituisce gli obblighi legali UE. Nel contesto macro, la Commissione europea collabora con l’OECD per monitorare strategie nazionali e investimenti in AI (overview 2026): fonte Commissione europea/OECD.
Article 50 of the AI Act applies from 2 August 2026. It sets out transparency obligations for providers and deployers of certain AI systems, including generative and interactive AI systems and deepfakes.
— European Commission, Official guidance on transparency obligations
FAQ sull’AI Act UE per aziende
Quanto è diffuso l’uso dell’AI nelle imprese UE e perché conta per la compliance?
Nel 2025 il 20,0% delle imprese UE con almeno 10 addetti usa tecnologie AI, in aumento dal 13,5% nel 2024 (Eurostat, pubblicato 2025-12-11). Questo rende la compliance un tema “di massa”: più casi d’uso in produzione significano più necessità di inventario, classificazione e controlli documentabili.
Se uso un modello via API (es. ChatGPT), ho obblighi anche senza addestrarlo?
Sì: l’azienda che integra un modello di terzi può avere obblighi come deployer, soprattutto su trasparenza verso gli utenti, governance interna e gestione del rischio del caso d’uso. Il fatto che training e documentazione del modello siano del provider non elimina le responsabilità su configurazione, dati, output e supervisione.
Qual è la differenza tra “alto rischio” e “trasparenza” nell’AI Act?
I sistemi ad alto rischio (Annex III) richiedono controlli più profondi come risk management, logging, quality management e human oversight. Gli obblighi di trasparenza (Art. 50) riguardano invece disclosure per chatbot, contenuti sintetici e deepfake: l’utente deve essere informato quando interagisce con o vede contenuti generati dall’AI.
Che cos’è una regulatory sandbox e come può aiutare una PMI?
Una regulatory sandbox è un ambiente di test supervisionato che consente di sperimentare sistemi AI in condizioni controllate, con regole e requisiti adattati al pilota. Per una PMI può ridurre tempi e costi di validazione, facilitare l’accesso a dati/partner e produrre evidenze di sicurezza e responsabilità prima della messa in produzione.
Chi deve essere coinvolto internamente per un adeguamento credibile all’AI Act?
Serve un team multidisciplinare: board e direzione per decisioni e budget, legal e compliance per classificazione e controlli, DPO per aspetti privacy, procurement per contratti e vendor due diligence, IT/AI team per logging e sicurezza, e i product owner per tradurre i requisiti in processi operativi e UX.